Un cabinet indépendant, à taille humaine
ISOTOPIC accompagne les PME et les ETI dans la gouvernance de leur cybersécurité, la gestion de leurs risques et leurs travaux de conformité. Le cabinet est installé à Paris.
Pourquoi ISOTOPIC
Combler l'écart entre les exigences et les moyens
Les petites et moyennes structures font face aux mêmes menaces que les grandes, et de plus en plus aux mêmes exigences de leurs clients et des réglementations. Elles n'ont pas pour autant les mêmes ressources. Notre métier consiste à rendre la démarche de sécurité accessible et proportionnée.
-
Spécialisé PME et ETI
Des solutions pragmatiques, adaptées à votre taille et à vos moyens.
-
Une approche métier
Nous parlons votre langage, au service de vos objectifs.
-
Un suivi dans la durée
Un accompagnement continu, maîtrisé et utile.
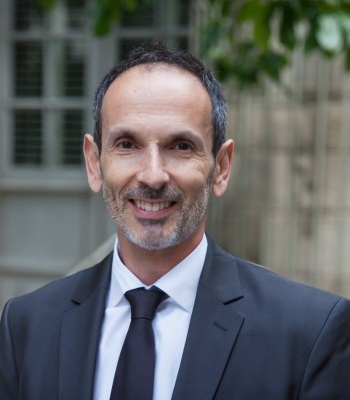
Le fondateur
Denis Lasman
« Directeur informatique, RSSI et chef de bureau “Management des risques cyber” à l'ANSSI, j'ai créé ISOTOPIC pour accompagner les petites et moyennes structures dans leur gouvernance cyber, leurs travaux réglementaires et les rendre plus résilientes. »
Denis Lasman a exercé pendant plus de vingt ans comme directeur informatique et responsable de la sécurité de l'information, dans de petites sociétés comme dans de grands groupes internationaux. Il y a conduit des projets d'infrastructure, de déploiement et de développement, et dirigé des équipes réparties dans plusieurs pays.
Il a mené des projets de certification ISO 27001 et mis en place des systèmes de management de la sécurité de l'information avec les comités de direction. Il a également travaillé dans des environnements industriels soumis à de fortes exigences de sécurité, et sur des référentiels tels qu'ISO 27001, la loi de programmation militaire et le NIST.
Il a été chef du bureau « Management des risques cyber » à l'ANSSI, l'Agence nationale de la sécurité des systèmes d'information. Il a créé ISOTOPIC en 2022.
- Certifications
- CISSP et ISO 27001 Lead Implementer.
- Domaines
- Gouvernance, gestion des risques, conformité, sensibilisation.
- Référentiels
- ISO 27001, NIS2, EBIOS Risk Manager, homologation de sécurité, RGPD.
- Profil
- Denis Lasman sur LinkedIn
Confidentialité
La discrétion fait partie du métier
Une mission de cybersécurité donne accès à des informations sensibles : faiblesses, incidents passés, organisation interne. Pour cette raison, la nature de nos travaux et le nom de nos clients restent confidentiels.
Vous ne trouverez donc sur ce site ni logo de client ni témoignage. Nous pouvons en revanche vous décrire, lors d'un échange, des missions comparables à la vôtre.